- 您當(dāng)前的位置:首頁 > 供應(yīng)信息
> 商務(wù)服務(wù)產(chǎn)品網(wǎng) > 咨詢服務(wù)產(chǎn)品網(wǎng) > 管理咨詢產(chǎn)品網(wǎng) > 安徽信息安全管理體系辦理價格 讓你省時 省錢 省心

企業(yè)前期需要組織一些自身投入工作,之后通過第三方認(rèn)證機構(gòu)及審核員進行認(rèn)證。安徽子辰世收費標(biāo)準(zhǔn):
一般來說ISO27001認(rèn)證審核費用主要體現(xiàn)在聘請第三方認(rèn)證機構(gòu)及審核員方面,本機構(gòu)收到申請之后,會初步了解組織現(xiàn)狀,確定審核范圍,提出審核報價。認(rèn)證機構(gòu)的報價通常是根據(jù)其投入的時間和人員來確定的。
認(rèn)證審核費用決定因素:
1、受審核組織的員工數(shù)量
2、納入審核范圍的信息量
3、場所數(shù)量
4、組織與外界的關(guān)聯(lián)
5、組織 IT 的復(fù)雜性
6、組織類型和業(yè)務(wù)性質(zhì)等
除了費用問題,認(rèn)證審核的周期通常也是企業(yè)比較關(guān)心的。一般來說,從組織啟動ISMS建設(shè)項目開始,到較終通過審核,較快需要三個月左右的時間。為此,對于很多因為外部驅(qū)動力而決心實施ISO27001認(rèn)證項目的企業(yè)來說,提早進行規(guī)劃是必要的。
但是有一點需要注意,一個組織如果沒有事先擁有并使用任何形式的管理體系,并不意味著該組織不能進行ISO27001認(rèn)證。東莞地區(qū)一旦通過ISO27001和ISO20000的企業(yè)**給予各5萬元的獎勵補貼,審核費用其實就不是企業(yè)所要關(guān)心的問題了。
安徽子辰企業(yè)管理服務(wù)有限公司是經(jīng)工商行政管理局批準(zhǔn)設(shè)立,并在**部門支持下全面打造國內(nèi)一家集培訓(xùn)、企業(yè)認(rèn)證、信用評級和認(rèn)證咨詢一站式專業(yè)*服務(wù)機構(gòu),作為國內(nèi)專業(yè)從事企業(yè)管理綜合認(rèn)證咨詢/信用評級服務(wù)的公司,我們有責(zé)任以協(xié)助提升企業(yè)管理水準(zhǔn)、改善企業(yè)競爭力為己任,協(xié)助眾多行業(yè)的企業(yè)客戶贏取國際、國內(nèi)*認(rèn)證機構(gòu)的認(rèn)證以及各類證書。
業(yè)務(wù)范圍涉及安徽各地區(qū)市、蕪湖市、蚌埠市、淮南市、馬鞍山市、淮北市、銅陵市、安慶市、黃山市、阜陽市、宿州市、滁州市、六安市、宣城市、池州市、亳州市。
主營業(yè)務(wù):業(yè)務(wù)范圍:ISO9001質(zhì)量管理體系、ISO14001環(huán)境管理體系、GB/T28001職業(yè)安全與健康管理體系、ISO/TS16949汽車行業(yè)質(zhì)量體系、ISO22000(HACCP)食品安全衛(wèi)生管理體系、ISO27000信息安全、SA8000社會責(zé)任標(biāo)準(zhǔn)、GB/ISO50430、ISO13485醫(yī)療器械質(zhì)量體系咨詢,UL認(rèn)證,QS認(rèn)證,CCC產(chǎn)品認(rèn)證,CE認(rèn)證,生產(chǎn)許可證,國**,HSE認(rèn)證,ISO22000認(rèn)證,AAA信用評估認(rèn)證、專利、商標(biāo)各類建筑類職稱 資格證書的辦理等等
ISO27001信息安全管理體系認(rèn)證有什么流程?安徽子辰為您耐心解答。頒發(fā)ISO27001信息安全管理體系證書的認(rèn)證機構(gòu)必需是經(jīng)過CNCA國家認(rèn)證監(jiān)督**(認(rèn)監(jiān)委)認(rèn)可的認(rèn)證機構(gòu)方可在國內(nèi)進行審核發(fā)證,所有通過認(rèn)證且合法的證書均可在CNCA的網(wǎng)站上進行查詢。
ISO/IEC17799-2000包含了127個安全控制措施來幫助組織識別在運做過程中對信息安全有影響的元素,組織可以根據(jù)適用的法律法規(guī)和章程加以選擇和使用,或者增加其他附加控制。
ISO27001的效益
1、通過定義、評估和控制風(fēng)險,確保經(jīng)營的持續(xù)性和能力
2、減少由于合同違規(guī)行為以及直接觸犯法律法規(guī)要求所造成的責(zé)任
3、通過遵守國際標(biāo)準(zhǔn)提高企業(yè)競爭能力,提升企業(yè)形象
4、明確定義所有組織的內(nèi)部和外部的信息接口目標(biāo):謹(jǐn)防數(shù)據(jù)的誤用和丟失
5、建立安全工具使用方針
6、謹(jǐn)防技術(shù)訣竅的丟失
7、在組織內(nèi)部增強安全意識
8、可作為公共會計審計的證據(jù)
獲得國際認(rèn)可的機構(gòu)的認(rèn)證證書,可得到國際上的承認(rèn),拓展您的業(yè)務(wù)。
信息安全管理體系標(biāo)準(zhǔn)(ISO27001)可有效保護信息資源,保護信息化進程健康、有序、可持續(xù)發(fā)展。ISO27001是信息安全領(lǐng)域的管理體系標(biāo)準(zhǔn),類似于質(zhì)量管理體系認(rèn)證的 ISO9000標(biāo)準(zhǔn)。當(dāng)您的組織通過了ISO27001的認(rèn)證,就相當(dāng)于通過ISO9000的質(zhì)量認(rèn)證一般,表示您的組織信息安全管理已建立了一套科學(xué)有效的管理體系作為**。根據(jù) ISO27001 對您的信息安全管理體系進行認(rèn)證,可以帶來以下幾個好處:引入信息安全管理體系就可以協(xié)調(diào)各個方面信息管理,從而使管理更為有效。**信息安全不是僅有一個防火墻,或找一個24小時提供信息安全服務(wù)的公司就可以達到的。它需要全面的綜合管理。通過進行ISO27001信息安全管理體系認(rèn)證,可以增進組織間電子電子商務(wù)往來的信用度,能夠建立起網(wǎng)站和貿(mào)易伙伴之間的互相信任,隨著組織間的電子交流的增加通過信息安全管理的記錄可以看到信息安全管理明顯的利益,并為廣大用戶和服務(wù)提供商提供一個基礎(chǔ)的設(shè)備管理。同時,把組織的干擾因素降到較小,創(chuàng)造更大收益。通過認(rèn)證能**和證明組織所有的部門對信息安全的承諾。通過認(rèn)證可改善全體的業(yè)績、消除不信任感。
這些已給組織的經(jīng)營管理、生存甚至*都帶來嚴(yán)重的影響。安全問題所帶來的損失遠大于交易的帳面損失,它可分為三類,包括直接損失、間接損失和法律損失:·直接損失丟失訂單,減少直接收入,損失生產(chǎn)率;·間接損失恢復(fù)成本,競爭力受損,品牌、聲譽受損,負(fù)面的公眾影響,失去未來的業(yè)務(wù)機會,影響市值或聲譽;·法律損失法律、法規(guī)的制裁,帶來相關(guān)聯(lián)的或追索等。所以,在享用現(xiàn)代信息系統(tǒng)帶來的快捷、方便的同時,如何充分防范信息的損壞和泄露,已成為當(dāng)前企業(yè)迫切需要解決的問題。俗話說“三分技術(shù)七分管理”。組織普遍采用現(xiàn)代通信、計算機、網(wǎng)絡(luò)技術(shù)來構(gòu)建組織的信息系統(tǒng)。但大多數(shù)組織的較高管理層對信息資產(chǎn)所面臨的威脅的嚴(yán)重性認(rèn)識不足。
缺乏明確的信息安全方針、完整的信息安全管理制度、相應(yīng)的管理措施不到位,如系統(tǒng)的運行、維護、開發(fā)等崗位不清,職責(zé)不分,存在一人身兼數(shù)職的現(xiàn)象。這些都是造成信息安全的重要原因。缺乏系統(tǒng)的管理思想也是一個重要的問題。所以,我們需要一個系統(tǒng)的、整體規(guī)劃的信息安全管理體系,從預(yù)防控制的角度出發(fā),**組織的信息系統(tǒng)與業(yè)務(wù)之安全與正常運作。ISO27001標(biāo)準(zhǔn)是為了與其他管理標(biāo)準(zhǔn),比如ISO9000和ISO14001等相互兼容而設(shè)計的,這一標(biāo)準(zhǔn)中的編號系統(tǒng)和文件管理需求的設(shè)計初衷,就是為了提供良好的兼容性,使得組織可以建立起這樣一套管理體系:能夠在上融入這個組織正在使用的其他任何管理體系。一般來說,組織通常會使用為其ISO9000認(rèn)證或者其他管理體系認(rèn)證提供認(rèn)證服務(wù)的機構(gòu)。
ISO27001認(rèn)證審核費用及周期
除了組織自身投入之外,ISO27001 認(rèn)證審核費用主要體現(xiàn)在聘請第三方認(rèn)證機構(gòu)及審核員方面了。在組織向認(rèn)證機構(gòu)提出申請之后,認(rèn)證機構(gòu)會初步了解組織現(xiàn)狀,確定審核范圍,提出審核報價。認(rèn)證機構(gòu)的報價通常是根據(jù)其投入的時間和人員來確定的,決定因素包括:
1、受審核組織的員工數(shù)量;
2、納入審核范圍的信息量;
3、場所數(shù)量;
4、組織與外界的關(guān)聯(lián);
5、組織 IT 的復(fù)雜性;
6、組織類型和業(yè)務(wù)性質(zhì)等。
除了費用問題,認(rèn)證審核的周期通常也是組織比較關(guān)心的。一般來說,從組織啟動 ISMS建設(shè)項目開始,到較終通過審核,至少要有半年時間(不包括獲取證書的時間)。對于很多因為外部驅(qū)動力而決心實施 ISO27001 認(rèn)證項目的組織來說,提早進行規(guī)劃是必要的。
要求ISO/IEC27001的前身為英國的,該標(biāo)準(zhǔn)由(BSI)于1995年2月提出,并于1995年5月修訂而成的。1999年重新修改了該標(biāo)準(zhǔn)。BS7799分為兩個部分: BS7799-1,信息安全管理實施規(guī)則 BS7799-2,規(guī)范。 *一部分對信息安全管理給出建議,供負(fù)責(zé)在其組織啟動、實施或維護安全的人員使用;*二部分說明了建立、實施和文件化信息安全管理體系(ISMS)的要求,規(guī)定了根據(jù)獨立組織的需要應(yīng)實施安全控制的要求。1、中國企業(yè)持有工商管理部門頒發(fā)的《企業(yè)法人營業(yè)執(zhí)照》、《生產(chǎn)許可證》或等效文件;外國企業(yè)持有關(guān)機構(gòu)的登記注冊證明。2、申請方的IT服務(wù)管理體系已按ISO/IEC 20000-1:2005標(biāo)準(zhǔn)的要求建立,并實施運行3個月以上。3、至少完成一次內(nèi)部審核,并進行了管理評審。4、信息技術(shù)服務(wù)管理體系運行期間及建立體系前的一年內(nèi)未受到主管部門處置。
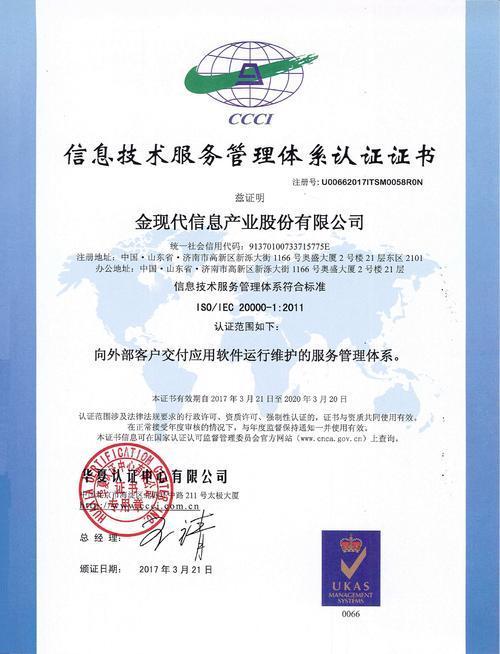

安徽子辰企業(yè)管理咨詢有限公司是一家認(rèn)證咨詢公司,我公司擁有著一支強大的專業(yè)咨詢服務(wù)團隊。咨詢老師擁有各行業(yè)體系專業(yè)的理論基礎(chǔ),具有國家CNAT的注冊資格。他們在黨政機關(guān)、金融業(yè)、學(xué)校、醫(yī)院、零售業(yè)、制造業(yè)、建筑業(yè)、房地產(chǎn)及物業(yè)管理、汽車服務(wù)業(yè)等諸多行業(yè)中為數(shù)千家企業(yè)提供了高質(zhì)量的咨詢服務(wù),一次性滿意通過率為98% 。本公司有著良好的口碑,許多**以及跨國公司在我公司的輔導(dǎo)下一次性成功獲得資格證書。
產(chǎn)品價格:面議
發(fā)貨地址:安徽合肥包裝說明:不限
產(chǎn)品數(shù)量:9999.00 個產(chǎn)品規(guī)格:不限
信息編號:125716767公司編號:14590612
Q Q號碼:573491382,271349965
相關(guān)產(chǎn)品:iso9001,AAA信用評級,ISO14001
本頁鏈接:http://m.166lh.com/wvs125716767.html
以上信息由企業(yè)自行發(fā)布,該企業(yè)負(fù)責(zé)信息內(nèi)容的完整性、真實性、準(zhǔn)確性和合法性。免費黃頁網(wǎng)對此不承擔(dān)任何責(zé)任。
馬上查看收錄情況:
百度
360搜索
搜狗
- 商家產(chǎn)品推薦
- 江蘇專業(yè)AAA企業(yè)信用等級證書 安徽子辰企業(yè)管理服務(wù)有限公司 鹽城混凝土阻銹劑技術(shù)指標(biāo) 惠州PVC圍擋 馬鞍山Meridian英國之寶功放機維修 濮陽空氣能熱水機舒適*環(huán)保 堿水米豆腐機黃粿機 全自動豆腐機械廠家 潛江無縫鋼管加工 各種材質(zhì)齊全 霸州長途120救護車安全快捷 **空心磚收磚機經(jīng)銷商 汕尾市陸豐市移動洗手間 外型結(jié)構(gòu)輕巧 拱墅區(qū)DHL國際快遞服務(wù)網(wǎng)點查詢電話 提供專業(yè)的運輸、物流服務(wù) 仙居縣DHL國際快遞到國外運費要多少 舒城洗砂機生產(chǎn)廠家
- 相關(guān)公司推薦
- 哈爾濱天使凈化工程有限公司 上海邁飾新材料科技有限公司 鞍山鑫寶林鋼鐵貿(mào)易有限公司 昆山怡可信環(huán)境設(shè)備有限公司 天津天驕國際會展有限公司 揚州派斯特?fù)Q熱設(shè)備有限公司 濟寧金筑新型建材科技有限公司 廣州安昌建材租賃有限公司 西安禾雅照明工程有限公司 常州昌信和智能裝備科技有限公司 四川柒玖捌壹裝飾設(shè)計有限公司 福建圖什么網(wǎng)絡(luò)科技有限公司 凱盟表面處理技術(shù)開發(fā)有限公司 廣州西島電子科技有限公司 江蘇希科自動化儀表有限公司 昆山祥宏包裝材料廠 上海壯易木業(yè)有限公司 北京誠標(biāo)科技有限公司 深圳市東凌智能科技有限公司 深圳浩翔光電技術(shù)有限公司 廣州雋豐影音設(shè)備有限公司
- 商家其它產(chǎn)品

濮陽AAA企業(yè)信用證書 安徽子辰企業(yè)管理服務(wù)有限公司

常州ISO9001質(zhì)量管理體系申請公司 安徽子辰企業(yè)管理服務(wù)有限公司

安慶正規(guī)安徽ISO9001體系申請公司 安徽子辰企業(yè)管理服務(wù)有限公司
池州正規(guī)安徽ISO9001體系申請廠家 安徽子辰企業(yè)管理服務(wù)有限公司

六安ISO9001質(zhì)量管理體系申請公司 安徽子辰企業(yè)管理服務(wù)有限公司

淮北電線電纜售后服務(wù)認(rèn)證 安徽子辰企業(yè)管理服務(wù)有限公司

蚌埠正規(guī)ISO9001質(zhì)量管理體系申請公司 安徽子辰企業(yè)管理服務(wù)有限公司

陜西AAA企業(yè)信用證書 安徽子辰企業(yè)管理服務(wù)有限公司
孝感AAA企業(yè)信用證書 安徽子辰企業(yè)管理服務(wù)有限公司

銅陵3A企業(yè)信用證書 安徽子辰企業(yè)管理服務(wù)有限公司

南昌售后服務(wù)認(rèn)證促銷 安徽子辰企業(yè)管理服務(wù)有限公司
3A企業(yè)信用證書 安徽子辰企業(yè)管理服務(wù)有限公司
- 關(guān)于我們 免費注冊 服務(wù)中心 友情鏈接 聯(lián)系我們 投訴舉報
- Copyright 2004-2026 b2b168.org 免費黃頁網(wǎng) 粵ICP備15022229號