
從業務角度識別數據備份需求,清晰定義數據備份策略(包括備份方式頻率等),的;數據備份需要進行記錄,并定期進行恢復性測試保留記錄,從而降低數據損失的風險。大多數企業都設立了門衛、保安、前臺等崗位,通過信息安全管理體系的建立,也采用了訪客登記,應用門禁系統等措施,對于敏感區域(例如財務、機房、研發中心等)進行了隔離或更高權限的物理訪問控制。但訪客登記進入后是否可以到處參觀,是否有專人陪同并登記,進入和離開的時間是否進行了記錄,必要時是否提交參觀申請得到授權;員工門禁卡和鑰匙的領取是否進行了登記,敏感區的訪問是否提交了申請等這些方面均是物理安全的以**的控制點。安全檢查安全檢查與年度或半年度的內審并不同。
ISO/IEC27001是由英國標準BS7799轉換而成的。BS7799標準于1993年由英國貿易工業部立項,于1995年英國**出版BS7799-1995《信息安全管理實施細則》,它提供了一套綜合的、由信息安全較佳慣例組成的實施規則,其目的是作為確定工商業信息系統在大多數情況所需控制范圍的參考基準,適用于大、中、小組織。2000年12月,BS7799-1999《信息安全管理實施細則》通過了國際標準化組織ISO的認可,正式成為國際標準-----ISO/IEC2000《信息技術-信息安全管理實施細則》,后來該標準已升版為ISO/IEC2005。2002年9月5日,BS7799-2002正式發布。
安徽子辰企業管理服務有限公司是經工商行政管理局批準設立,并在**部門支持下全面打造國內一家集培訓、企業認證、信用評級和認證咨詢一站式專業*服務機構,作為國內專業從事企業管理綜合認證咨詢/信用評級服務的公司,我們有責任以協助提升企業管理水準、改善企業競爭力為己任,協助眾多行業的企業客戶贏取國際、國內*認證機構的認證以及各類證書。
業務范圍涉及安徽各地區市、蕪湖市、蚌埠市、淮南市、馬鞍山市、淮北市、銅陵市、安慶市、黃山市、阜陽市、宿州市、滁州市、六安市、宣城市、池州市、亳州市。
主營業務:業務范圍:ISO9001質量管理體系、ISO14001環境管理體系、GB/T28001職業安全與健康管理體系、ISO/TS16949汽車行業質量體系、ISO22000(HACCP)食品安全衛生管理體系、ISO27000信息安全、SA8000社會責任標準、GB/ISO50430、ISO13485醫療器械質量體系咨詢,UL認證,QS認證,CCC產品認證,CE認證,生產許可證,國**,HSE認證,ISO22000認證,AAA信用評估認證、專利、商標各類建筑類職稱 資格證書的辦理等等
就此話題,我想簡單總結一下在這方面的經驗,希望籍此能啟發您的更多靈感。通過信息安全相關公告通知發放的方式,在企業中滲透信息安全各方面的信息和知識,逐漸形成信息安全無處不在的工作氛圍,提升全員信息安全意識。信息安全公告的內容可以包括行業在信息安全方面的新要求或指引的發布;企業內部信息安全相關要求的發布;近期信息安全相關新聞的以及發生的信息安全等信息。信息安全公告的發布周期和發布形式可以根據企業自身情況而定,通過企業內部使用的公共信息發布平臺、電子郵件、電子期刊等形式均可。建議企業對各類進行嚴格管理,包括基本(員工入職后默認都需開通的,例如郵箱,OA,所在部門的公共文件夾等)、工作所需的各類應用系統(通常根據崗位職責所需開通的)、特殊權限的(例如應用系統的。
缺乏明確的信息安全方針、完整的信息安全管理制度、相應的管理措施不到位,如系統的運行、維護、開發等崗位不清,職責不分,存在一人身兼數職的現象。這些都是造成信息安全的重要原因。缺乏系統的管理思想也是一個重要的問題。所以,我們需要一個系統的、整體規劃的信息安全管理體系,從預防控制的角度出發,**組織的信息系統與業務之安全與正常運作。ISO27001標準是為了與其他管理標準,比如ISO9000和ISO14001等相互兼容而設計的,這一標準中的編號系統和文件管理需求的設計初衷,就是為了提供良好的兼容性,使得組織可以建立起這樣一套管理體系:能夠在上融入這個組織正在使用的其他任何管理體系。一般來說,組織通常會使用為其ISO9000認證或者其他管理體系認證提供認證服務的機構。
ISO27001認證審核費用及周期
除了組織自身投入之外,ISO27001 認證審核費用主要體現在聘請第三方認證機構及審核員方面了。在組織向認證機構提出申請之后,認證機構會初步了解組織現狀,確定審核范圍,提出審核報價。認證機構的報價通常是根據其投入的時間和人員來確定的,決定因素包括:
1、受審核組織的員工數量;
2、納入審核范圍的信息量;
3、場所數量;
4、組織與外界的關聯;
5、組織 IT 的復雜性;
6、組織類型和業務性質等。
除了費用問題,認證審核的周期通常也是組織比較關心的。一般來說,從組織啟動 ISMS建設項目開始,到較終通過審核,至少要有半年時間(不包括獲取證書的時間)。對于很多因為外部驅動力而決心實施 ISO27001 認證項目的組織來說,提早進行規劃是必要的。
審核通常會基于行業要求、標準規定和內部規范進行能夠檢查,安全檢查目的是排查各方面的安全隱患,降低安全發生的風險,可以是隨機,也可是定期的。每次檢查結果可保存,可作為日后改進和信息安全管理體系(ISMS)有效性測量的依據。信息安全一旦發生,就須快速響應妥善處理,否則可能會給企業帶來更大損失。首先,企業須清晰定義什么是信息安全,使大家對信息安全形成相同的認識;*二,可根據信息安全的嚴重程度進行分級,定義不同級別的匯報途徑、升級時間和處理要求;且在整個公司公布相關要求,做到發生安全即報告記錄并快速響應處理。對于安全的管理可參照ITIL或ISO20000IT服務管理的較佳實踐和國際標準的管理章節。安全培訓也是一項應持續的長期活動。
企業前期需要組織一些自身投入工作,之后通過第三方認證機構及審核員進行認證。安徽子辰世收費標準:
一般來說ISO27001認證審核費用主要體現在聘請第三方認證機構及審核員方面,本機構收到申請之后,會初步了解組織現狀,確定審核范圍,提出審核報價。認證機構的報價通常是根據其投入的時間和人員來確定的。
認證審核費用決定因素:
1、受審核組織的員工數量
2、納入審核范圍的信息量
3、場所數量
4、組織與外界的關聯
5、組織 IT 的復雜性
6、組織類型和業務性質等
除了費用問題,認證審核的周期通常也是企業比較關心的。一般來說,從組織啟動ISMS建設項目開始,到較終通過審核,較快需要三個月左右的時間。為此,對于很多因為外部驅動力而決心實施ISO27001認證項目的企業來說,提早進行規劃是必要的。
但是有一點需要注意,一個組織如果沒有事先擁有并使用任何形式的管理體系,并不意味著該組織不能進行ISO27001認證。東莞地區一旦通過ISO27001和ISO20000的企業**給予各5萬元的獎勵補貼,審核費用其實就不是企業所要關心的問題了。
安全培訓可針對不同對象分成不同的培訓,可以定期組織面向管理層的信息安全標準、法律法規解讀的管理培訓;面向全員的信息安全意識普及性培訓;針對IT相關技術人員的信息安全技術知識的專業培訓;面向信息安全運維和管理人員提供的信息安全相關資質認證培訓(CISSP、CISP、ISO27001主任審核員等)。建議企業對培訓過程、結果進行記錄,可作為信息安全體系建設的記錄和有效性測量的依據。(谷安天下擁有數名專業*的信息安全培訓講師和顧問,可為您提供定制化的各種信息安全培訓。由此可看出,信息安全管理體系的落地貌似簡單,并非易事,貴在堅持,以上工作均需長期執行,才可起到效果,逐步提升企業的信息安全管理水平并將信息安全滲透到企業的各個角落中形成安全的工作環境。
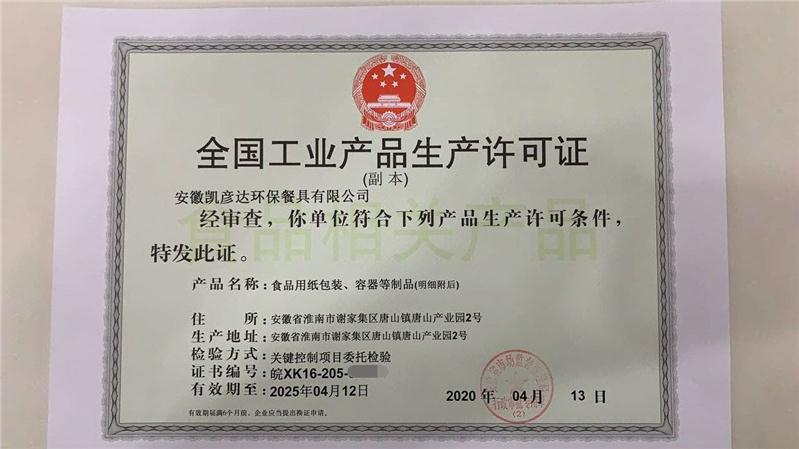
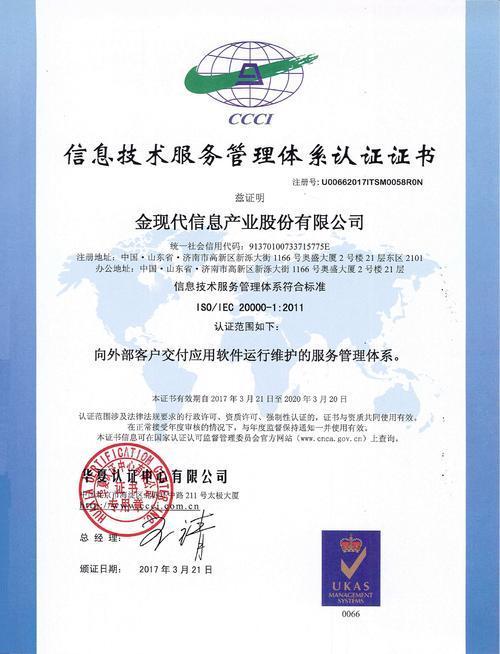

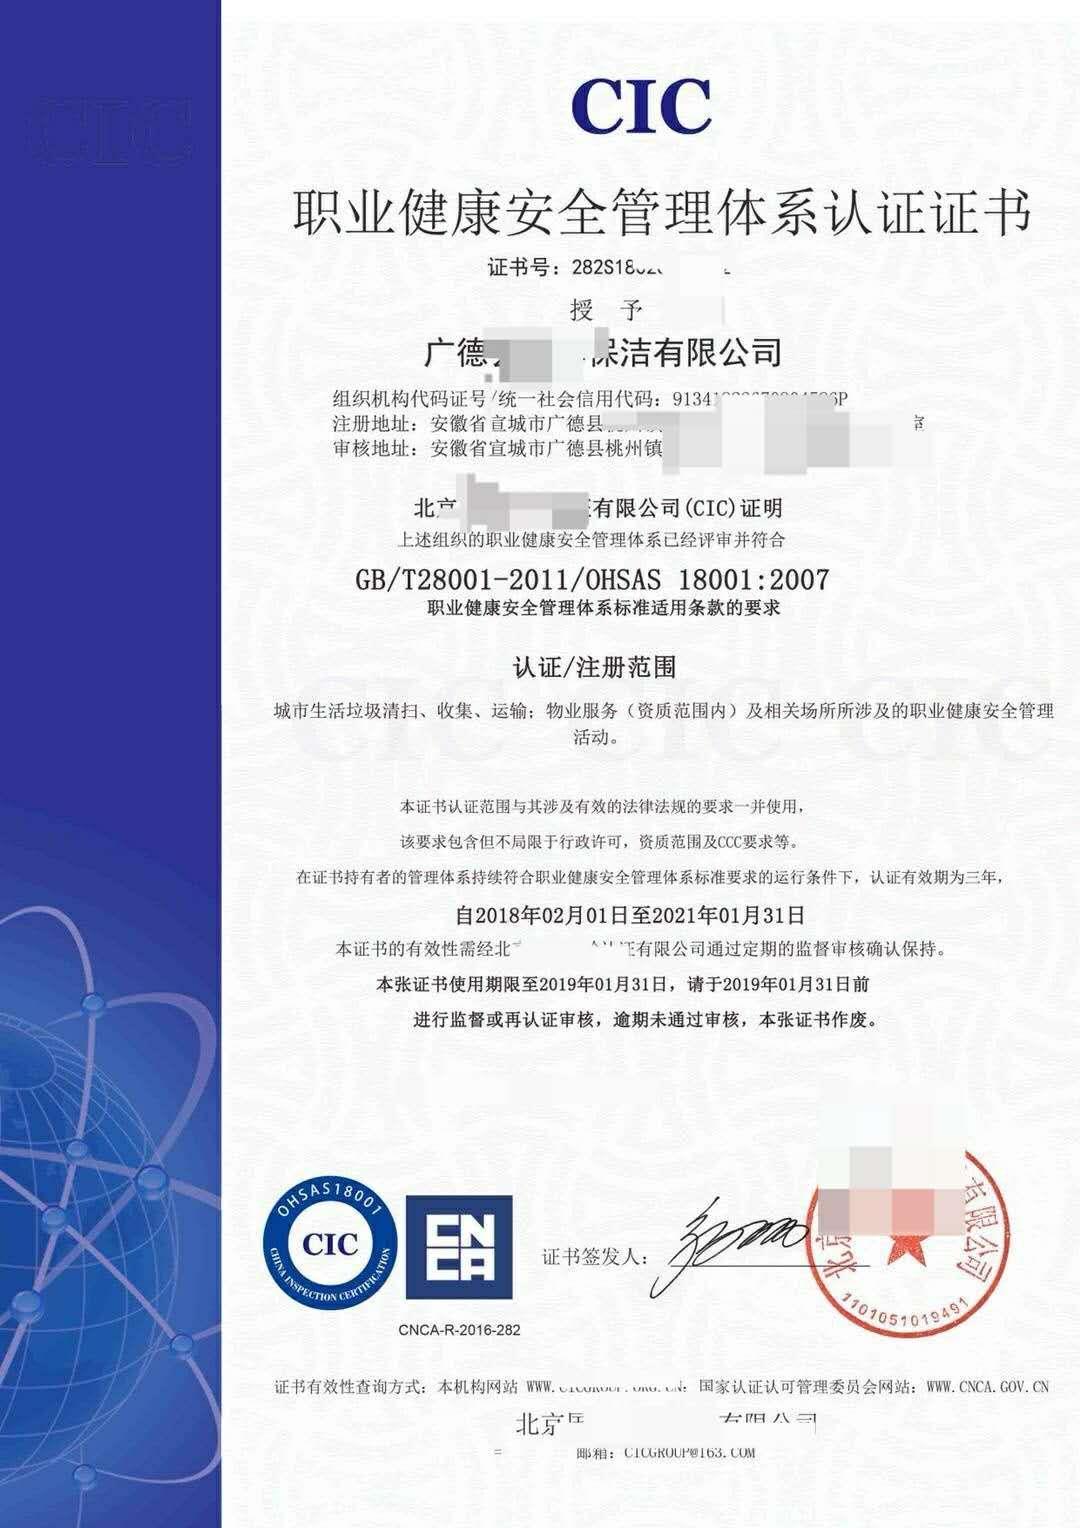
安徽子辰企業管理咨詢有限公司是一家認證咨詢公司,我公司擁有著一支強大的專業咨詢服務團隊。咨詢老師擁有各行業體系專業的理論基礎,具有國家CNAT的注冊資格。他們在黨政機關、金融業、學校、醫院、零售業、制造業、建筑業、房地產及物業管理、汽車服務業等諸多行業中為數千家企業提供了高質量的咨詢服務,一次性滿意通過率為98% 。本公司有著良好的口碑,許多**以及跨國公司在我公司的輔導下一次性成功獲得資格證書。
產品價格:面議
發貨地址:安徽合肥包裝說明:不限
產品數量:9999.00 個產品規格:不限
信息編號:122805407公司編號:14590612
Q Q號碼:573491382,271349965
相關產品:iso9001,AAA信用評級,ISO14001
本頁鏈接:http://m.166lh.com/wvs122805407.html
- 商家其它產品

濮陽AAA企業信用證書 安徽子辰企業管理服務有限公司

常州ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

安慶正規安徽ISO9001體系申請公司 安徽子辰企業管理服務有限公司
池州正規安徽ISO9001體系申請廠家 安徽子辰企業管理服務有限公司

六安ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

淮北電線電纜售后服務認證 安徽子辰企業管理服務有限公司

蚌埠正規ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

陜西AAA企業信用證書 安徽子辰企業管理服務有限公司
孝感AAA企業信用證書 安徽子辰企業管理服務有限公司

銅陵3A企業信用證書 安徽子辰企業管理服務有限公司

南昌售后服務認證促銷 安徽子辰企業管理服務有限公司