
申請時間:從申請到發證,常規時間2-3個月左右,可加急。
ISO27001認證好處
1.符合法律法規要求
證書的獲得,可以向*機構表明,組織遵守了所有適用的法律法規。從而保護企業和相關方的信息系統安全、知識產權、商業秘密等。
2.維護企業的聲譽、品牌和客戶信任
證書的獲得,可以強化員工的信息安全意識,規范組織信息安全行為,減少人為原因造成的不必要的損失。
3.履行信息安全管理責任
證書的獲得,本身就能證明組織在各個層面的安全保護上都付出了卓有成效的努力,表明管理層履行了相關責任。
4.增強員工的意識、責任感和相關技能
證書的獲得,可以強化員工的信息安全意識,規范組織信息安全行為,減少人為原因造成的不必要的損失。
5.保持業務持續發展和競爭優勢
全面的信息安全管理體系的建立,意味著組織核心業務所賴以持續的各項信息資產得到了妥善保護,并且建立有效的業務持續性計劃框架,提升了組織的核心競爭力。
6.實現風險管理
有助于更好地了解信息系統,并找到存在的問題以及保護的辦法,**組織自身的信息資產能夠在一個合理而完整的框架下得到妥善保護,確保信息環境有序而穩定地運作。
7.減少損失,降低成本
ISMS的實施,能降低因為潛在安全事件發生而給組織帶來的損失,在信息系統受到侵襲時,能確保業務持續開展并將損失降到較低程度
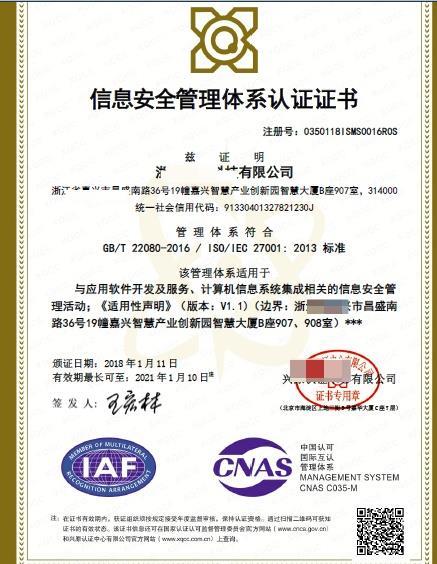
ISO27001信息安全管理體系認證有什么流程?安徽子辰為您耐心解答。頒發ISO27001信息安全管理體系證書的認證機構必需是經過CNCA認證監督會(認監委)認可的認證機構方可在國內進行審核發證,所有通過認證且合法的證書均可在CNCA的網站上進行查詢。
ISO/IEC17799-2000包含了127個安全控制措施來幫助組織識別在運做過程中對信息安全有影響的元素,組織可以根據適用的法律法規和章程加以選擇和使用,或者增加其他附加控制。
ISO27001的效益
1、通過定義、評估和控制風險,確保經營的持續性和能力
2、減少由于合同違規行為以及直接觸犯法律法規要求所造成的責任
3、通過遵守國際標準提高企業競爭能力,提升企業形象
4、明確定義所有組織的內部和外部的信息接口目標:謹防數據的誤用和丟失
5、建立安全工具使用方針
6、謹防技術訣竅的丟失
7、在組織內部增強安全意識
8、可作為公共會計審計的證據
信息作為組織的重要資產,需要得到妥善保護。但隨著信息技術的高速發展,特別是Internet的問世及網上交易的啟用,許多信息安全的問題也紛紛出現:系統癱瘓、黑客入侵、病毒感染、網頁改寫、客戶資料的流失及公司內部資料的泄露等等。這些已給組織的經營管理、生存甚至*都帶來嚴重的影響。安全問題所帶來的損失遠大于交易的帳面損失,它可分為三類,包括直接損失、間接損失和法律損失:
·直接損失
丟失訂單,減少直接收入,損失生產率;
·間接損失
恢復成本,競爭力受損,品牌、聲譽受損,負面的公眾影響,失去未來的業務機會,影響股票市值或政治聲譽;
·法律損失
法律、法規的制裁,帶來相關聯的訴訟或追索等。
所以,在享用現代信息系統帶來的快捷、方便的同時,如何充分防范信息的損壞和泄露,已成為當前企業迫切需要解決的問題。
目前,在信息安全管理體系方面,ISO/IEC27001:2005――信息安全管理體系標準已經成為世界上應用較廣泛與典型的信息安全管理標準。ISO/IEC27001是由英國標準BS7799轉換而成的。
BS7799標準于1993年由英國貿易工業部立項,于1995年英國**出版BS 7799-1:1995《信息安全管理實施細則》,它提供了一套綜合的、由信息安全較佳慣例組成的實施規則,其目的是作為確定工商業信息系統在大多數情況所需控制范圍的參考基準,適用于大、中、小組織。2000年12月,BS7799-1:1999《信息安全管理實施細則》通過了國際標準化組織ISO的認可,正式成為國際標準----- ISO/IEC17799:2000《信息技術-信息安全管理實施細則》,后來該標準已升版為ISO/IEC17799:2005。2002年9月5日,BS7799-2:2002正式發布,2002版標準主要在結構上做了修訂,引入了PDCA(Plan-Do-Check-Act)的過程管理模式,建立了與ISO 9001、ISO 14001和OHSAS 18000等管理體系標準相同的結構和運行模式。2005年,BS 7799-2: 2002正式轉換為國際標準ISO/IEC27001:2005。
企業前期需要組織一些自身投入工作,之后通過第三方認證機構及審核員進行認證。安徽子辰世收費標準:
一般來說ISO27001認證審核費用主要體現在聘請第三方認證機構及審核員方面,本機構收到申請之后,會初步了解組織現狀,確定審核范圍,提出審核報價。認證機構的報價通常是根據其投入的時間和人員來確定的。
認證審核費用決定因素:
1、受審核組織的員工數量
2、納入審核范圍的信息量
3、場所數量
4、組織與外界的關聯
5、組織 IT 的復雜性
6、組織類型和業務性質等
除了費用問題,認證審核的周期通常也是企業比較關心的。一般來說,從組織啟動ISMS建設項目開始,到終通過審核,快需要三個月左右的時間。為此,對于很多因為外部驅動力而決心實施ISO27001認證項目的企業來說,提早進行規劃是必要的。
但是有一點需要注意,一個組織如果沒有事先擁有并使用任何形式的管理體系,并不意味著該組織不能進行ISO27001認證。東莞地區一旦通過ISO27001和ISO20000的企業給予各5萬元的獎勵補貼,審核費用其實就不是企業所要關心的問題了。
3. 企業認可度提高。增加在**競爭的優勢
信息安全對每個企業或組織來說都是需要的,所以信息安全管理體系認證具有普遍的適用性,不受地域、產業類別和公司規模限制。從目前的獲得認證的企業情況看,較多的是涉及電信、保險、銀行、數據處理中心、IC制造和軟件外包等行業。
有效期:三年,每年監督審核,三年到期換證
ISO27001認證要求
ISO27001標準是為了與其他管理標準,比如ISO9000和ISO14001等相互兼容而設計的,這一標準中的編號系統和文件管理需求的設計初衷,就是為了提供良好的兼容性,使得組織可以建立起這樣一套管理體系:能夠在程度上融入這個組織正在使用的其他任何管理體系。一般來說,組織通常會使用為其ISO9000認證或者其他管理體系認證提供認證服務的機構,來提供ISO27001認證服務。正是因為這個緣故,在ISMS體系建立的過程中,質量管理的經驗舉足輕重。
但是有一點需要注意,一個組織如果沒有事先擁有并使用任何形式的管理體系,并不意味著該組織不能進行ISO27001認證。這種情況下,該組織就應當從經濟利益考慮,選擇一個合適的管理體系的認證機構來提供認證服務。認證機構必須得到一個鑒定機構的委托授權,才能為認證組織提供認證服務,并發放認證證書。大多數都有自己的鑒定機構(比如:英國UKAS),任何獲得該機構授權進行ISMS認證的機構均記錄在案。
ISO27001認證審核費用及周期
除了組織自身投入之外,ISO27001 認證審核費用主要體現在聘請第三方認證機構及審核員方面了。在組織向認證機構提出申請之后,認證機構會初步了解組織現狀,確定審核范圍,提出審核報價。認證機構的報價通常是根據其投入的時間和人員來確定的,決定因素包括:
1、受審核組織的員工數量;
2、納入審核范圍的信息量;
3、場所數量;
4、組織與外界的關聯;
5、組織 IT 的復雜性;
6、組織類型和業務性質等。
除了費用問題,認證審核的周期通常也是組織比較關心的。一般來說,從組織啟動 ISMS建設項目開始,到終通過審核,至少要有半年時間(不包括獲取證書的時間)。對于很多因為外部驅動力而決心實施 ISO27001 認證項目的組織來說,提早進行規劃是必要的。

安徽子辰企業管理咨詢有限公司是一家認證咨詢公司,我公司擁有著一支強大的專業咨詢服務團隊。咨詢老師擁有各行業體系專業的理論基礎,具有國家CNAT的注冊資格。他們在黨政機關、金融業、學校、醫院、零售業、制造業、建筑業、房地產及物業管理、汽車服務業等諸多行業中為數千家企業提供了高質量的咨詢服務,一次性滿意通過率為98% 。本公司有著良好的口碑,許多**以及跨國公司在我公司的輔導下一次性成功獲得資格證書。
產品價格:面議
發貨地址:安徽合肥包裝說明:不限
產品數量:9999.00 個產品規格:不限
信息編號:109845980公司編號:14590612
Q Q號碼:573491382,271349965
相關產品:iso9001,AAA信用評級,ISO14001
本頁鏈接:http://m.166lh.com/wvs109845980.html
- 商家其它產品

濮陽AAA企業信用證書 安徽子辰企業管理服務有限公司

常州ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

安慶正規安徽ISO9001體系申請公司 安徽子辰企業管理服務有限公司
池州正規安徽ISO9001體系申請廠家 安徽子辰企業管理服務有限公司

六安ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

淮北電線電纜售后服務認證 安徽子辰企業管理服務有限公司

蚌埠正規ISO9001質量管理體系申請公司 安徽子辰企業管理服務有限公司

陜西AAA企業信用證書 安徽子辰企業管理服務有限公司
孝感AAA企業信用證書 安徽子辰企業管理服務有限公司

銅陵3A企業信用證書 安徽子辰企業管理服務有限公司

南昌售后服務認證促銷 安徽子辰企業管理服務有限公司